
WAF (Web Application Firewall)
O WAF da GoCache funciona com diversas regras que identificam padrões de ameaça em requisições a aplicações web. As regras são acionadas devido a um incremento de pontuação de risco que é inserido em cada requisição.
Ao atingir a pontuação que corresponde com o Nível de Segurança do WAF (Alto, Médio ou Baixo), o WAF toma uma ação de acordo com a configuração do painel, podendo bloquear a requisição (bloquear), exigir um captcha (desafiar) ou gerar logs (simular). Cada ruleset abrange uma gama de características necessárias para sua ativação, funcionando de maneira individual ou em conjunto com outras rulesets.
Com isso, o recomendado é que esta ferramenta esteja sempre ativa, com a configuração geral de “Nível de segurança” em Alto e o “Modo de segurança” em Bloquear.
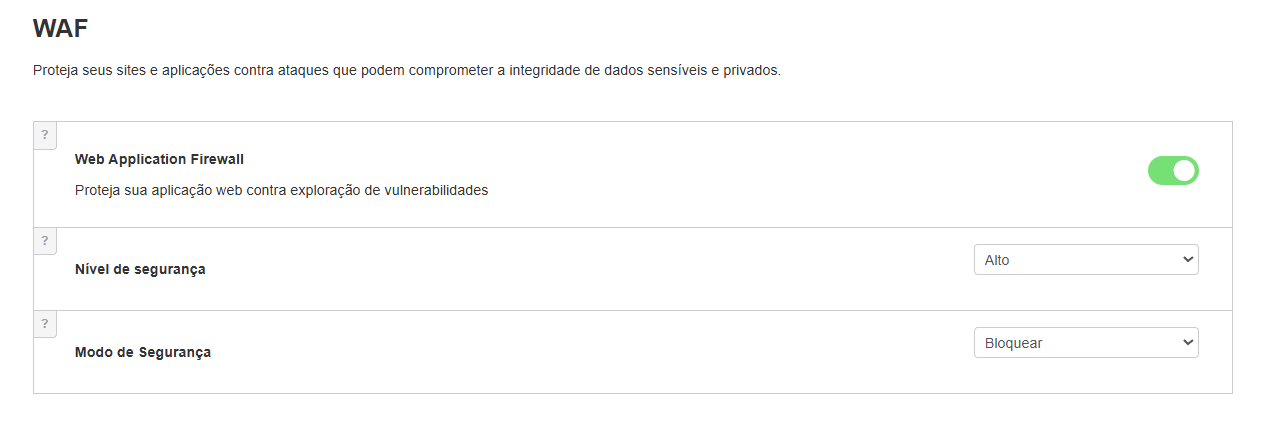
É comum que clientes que possuam esse produto desativem a ferramenta ou mudem o “Modo de Segurança” para Simular (sem bloqueio ou desafio, apenas geração de logs), devido a requisições legítimas serem bloqueadas, os chamados “falsos positivos”.
Neste caso, o recomendado é que seja identificado um padrão das requisições feitas que geraram o falso positivo para que uma regra de exceção seja criada, o Threat Hub é uma ferramenta que facilita esse procedimento, podendo criar regras com critérios recomendados pela própria ferramenta.
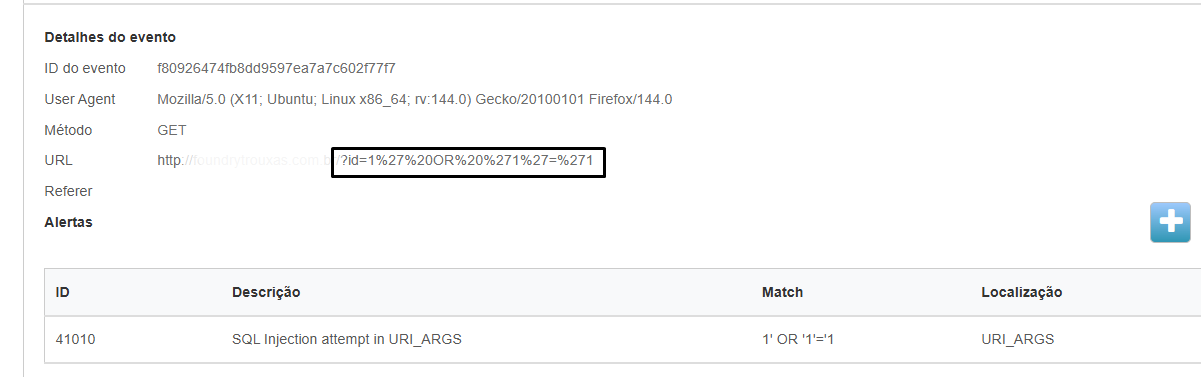
Nesses casos, o recomendado é identificar um padrão nas requisições que geraram o falso positivo, para que uma regra de exceção seja criada. O Threat Hub é uma ferramenta que facilita esse procedimento. Por exemplo, por meio do Threat Hub, foi possível identificar que um usuário legítimo foi bloqueado devido à regra 41010 do WAF e esse bloqueio só acontece quando o cliente tenta acessar determinada URL.
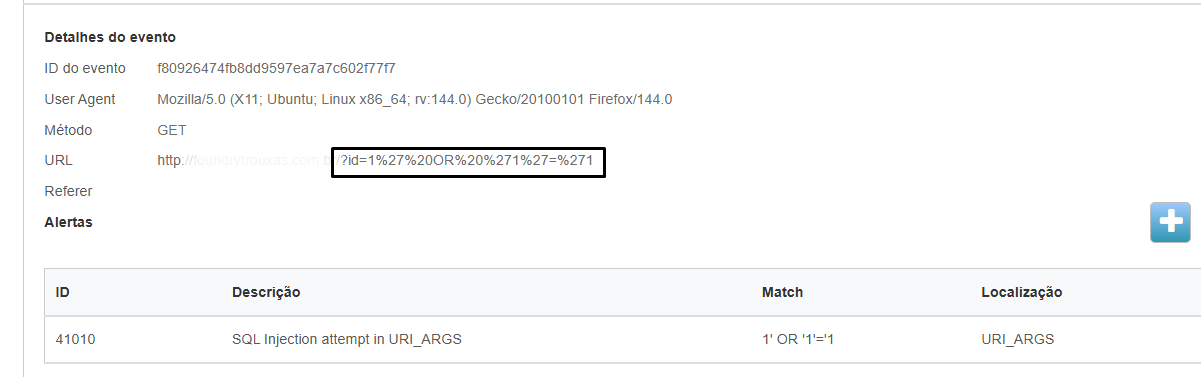
Sendo assim, é possível criar uma regra de exceção no WAF para que a regra 41010 apenas simule a requisição, sem gerar bloqueio, mantendo apenas os logs. É importante ressaltar que não é recomendado desabilitar a regra nessa exceção, pois, mesmo que seja atingida, nenhum log ou informação será gerada. Além disso, é recomendável não simular todo o grupo de regras (41*, neste exemplo), mas apenas as regras que geraram o bloqueio, visando manter a aplicação o mais protegida possível contra requisições maliciosas.
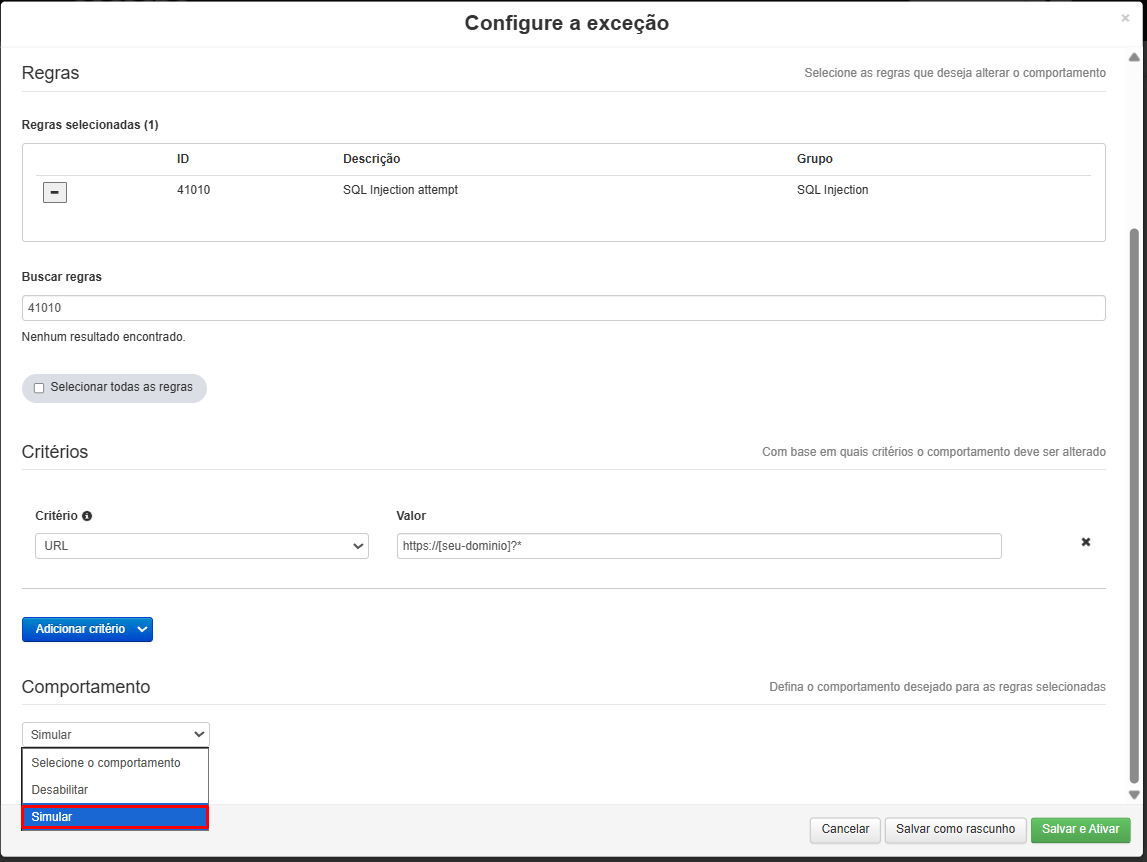
Note, também, que o que é simulado é a regra do WAF que gera o bloqueio naquele critério em específico, e não o fato de a URL conter query string, isso significa que, caso outro tipo de regra do WAF seja acionada na mesma URL, a ação geral da ferramenta será acionada normalmente.
Recomenda-se, também, que as regras de exceção sejam o mais específicas possível, incluindo múltiplos critérios de filtragem para identificar o mais precisamente possível o usuário que deve ser englobado na regra de exceção.
Por exemplo:
Se apenas um usuário acessa a URL que gerou o evento da regra 41010 do exemplo acima, inclua o IP desse usuário como critério na exceção.
Dessa forma, somente ele será beneficiado pela regra, evitando abrir brechas para outros usuários explorarem vulnerabilidades, como injeções SQL, por exemplo.
Threat Hub
O Threat Hub funciona como a central de segurança da GoCache, reunindo todas as detecções realizadas pelas ferramentas de proteção.
É uma ferramenta de visibilidade e análise, que permite acompanhar os eventos de segurança de forma centralizada, por meio de uma interface intuitiva e de fácil compreensão.
O Threat Hub apresenta as informações de duas maneiras principais: por ataques e por eventos, oferecendo tanto uma visão geral do cenário de segurança quanto uma análise detalhada de cada requisição. Essa ferramenta é ideal para entender ataques direcionados à sua aplicação e criar exceções em casos de falsos positivos.
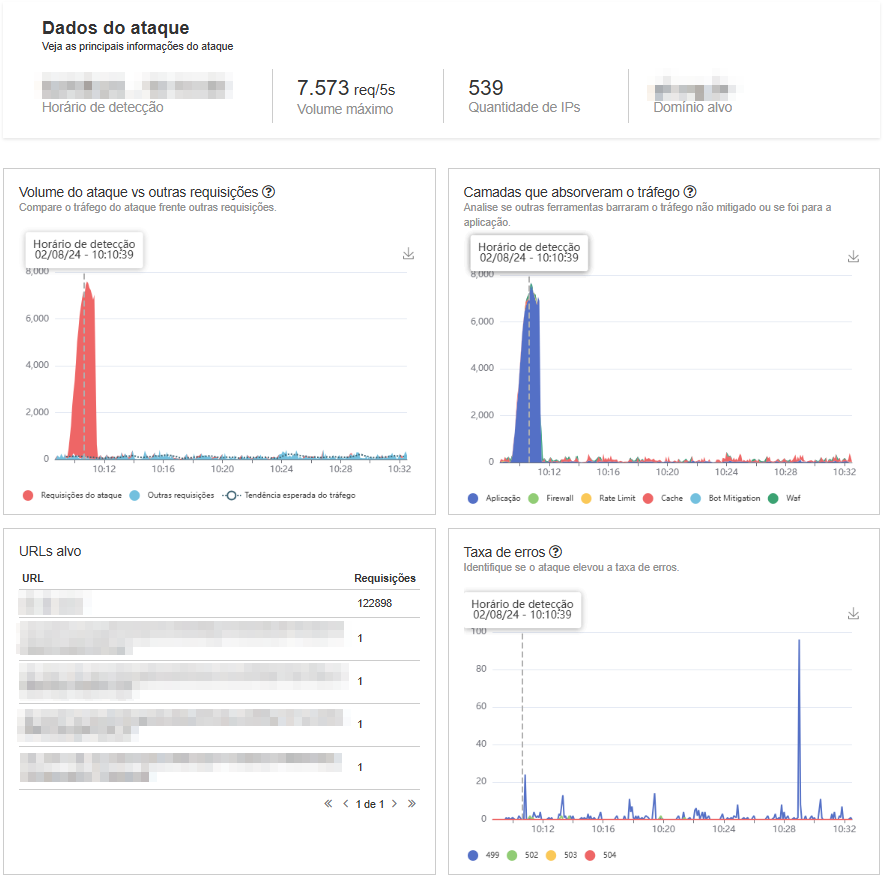
A aba “Ataques” exibe atualmente os ataques identificados pela ferramenta DDoS Protection (com previsão de integração de outros tipos de detecção no futuro). Ao selecionar um ataque na lista, é possível visualizar detalhes sobre sua origem, comportamento e duração, o que facilita a análise e resposta a incidentes.
Além disso, essa visualização permite identificar quais camadas de segurança absorveram o ataque, ajudando a detectar quais ferramentas podem não estar devidamente configuradas e que, portanto, mantêm brechas potenciais na aplicação.
Na aba “Eventos”, é possível visualizar os detalhes de cada requisição registrada pelas ferramentas de segurança contratadas, abrangendo todos os domínios da conta. Cada evento representa uma ação tomada por uma dessas ferramentas, como bloqueio, desafio ou simulação.
Essa é a visão ideal para investigar falsos positivos, compreender o motivo das ações aplicadas e ajustar regras ou exceções de forma precisa e segura.
Você pode ver mais detalhes sobre aqui.
Bot Mitigation
O Bot Mitigation é uma ferramenta que permite bloquear acessos de bots, ferramentas e automações maliciosas de forma automática e granular. A ferramenta funciona com base em categorias e permite a escolha de ações específicas para cada uma.
Junto com essa ferramenta, temos a ferramenta “Gerenciar bots Conhecidos”, que pode ser encontrada em “Segurança” -> “Configurações”, esta configuração define como certas automações devem ser interpretadas por nossas ferramentas de segurança. Os bots permitidos de acessar a aplicação podem se comportar diferente no Rate Limit pois existe a possibilidade de anular a ferramenta para esses bots. As automações marcadas como indesejadas são bloqueadas de acessar sua aplicação, você pode ler mais sobre aqui.
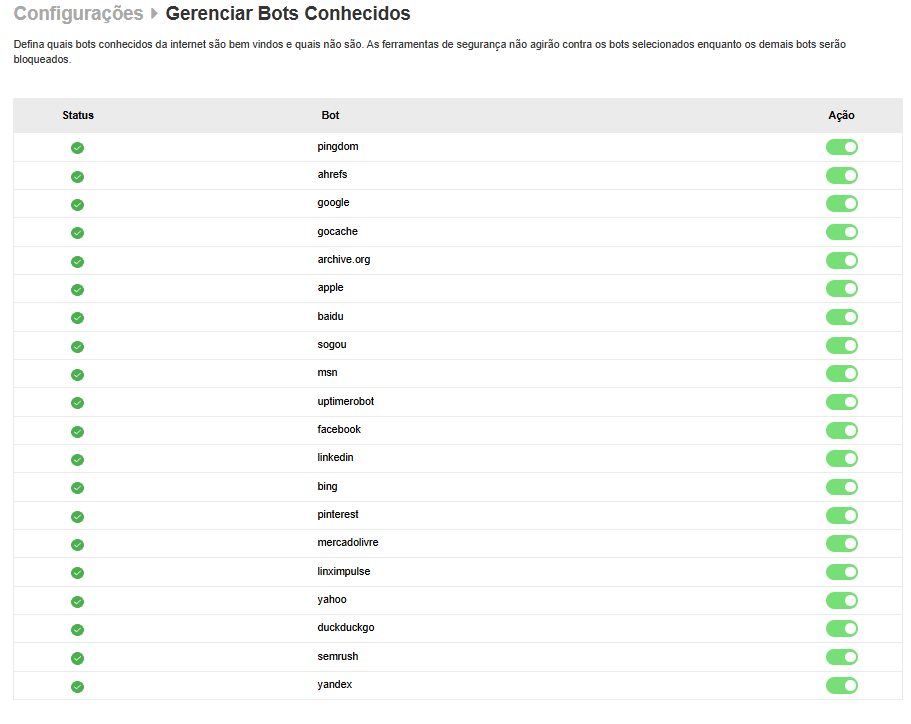
A configuração recomendada para esta ferramenta é, além de estar ativa, manter todas as classificações em modo Bloquear.
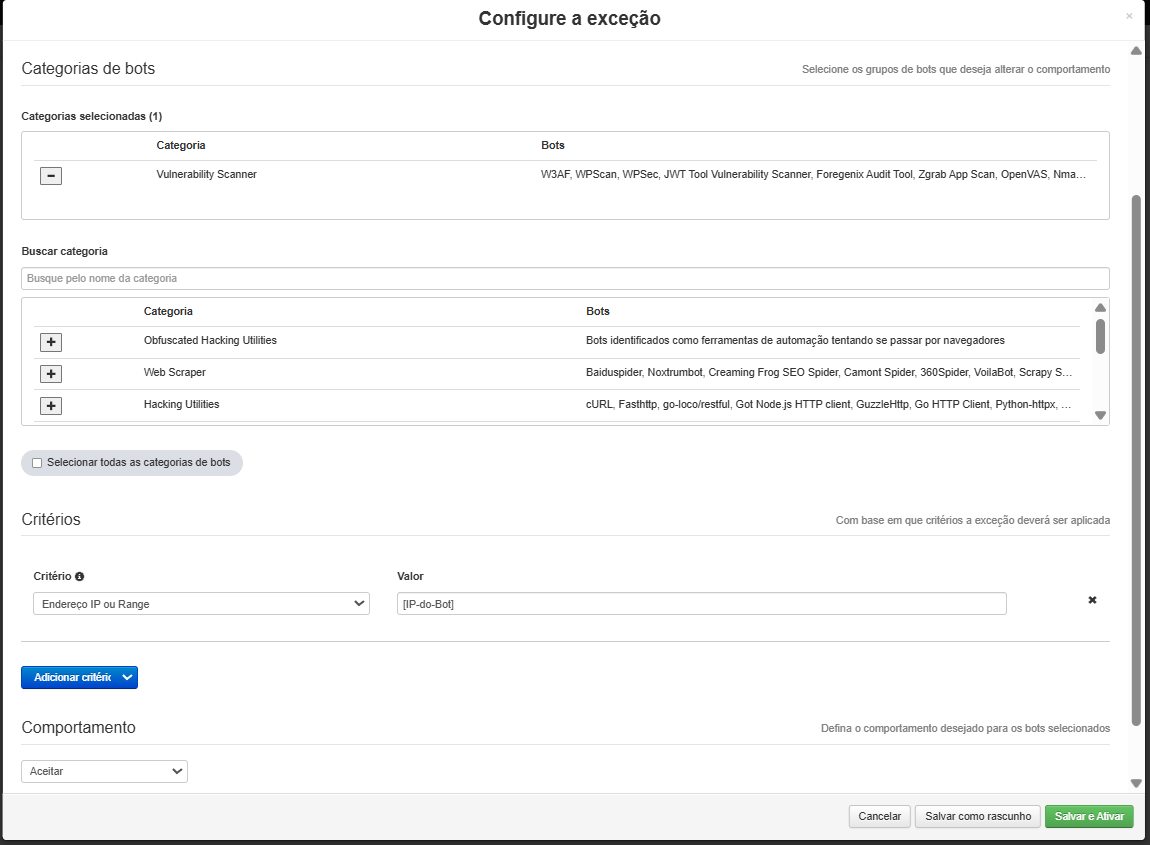
Assim como é com o WAF, regras de exceções podem ser criadas caso alguma automação desejada seja bloqueada indevidamente por determinada categoria da ferramenta. Para isso, pode-se criar uma regra de exceção no Bot Mitigation, selecionando a categoria que gerou o bloqueio, inserindo em critérios os padrões de acesso e identificação do Bot (IP, por exemplo), com o “Comportamento” em “Aceitar”.
Rate Limit
O Rate Limit é uma ferramenta utilizada para limitar a quantidade de requisições recebidas de um mesmo IP para o servidor de origem, que atua exclusivamente para requisições que serão respondidas por ela, ou seja, a ferramenta só atua quando o conteúdo solicitado não está cacheado. Pode ser utilizado para suprimir alguns ataques da Web como DoS (também conhecido como “Denial Of Service”) e também tentativas de login por meio de força bruta.
Essa ferramenta funciona com base na criação de regras, então, a ferramenta só é funcional caso exista alguma regra e seus critérios sejam atendidos.
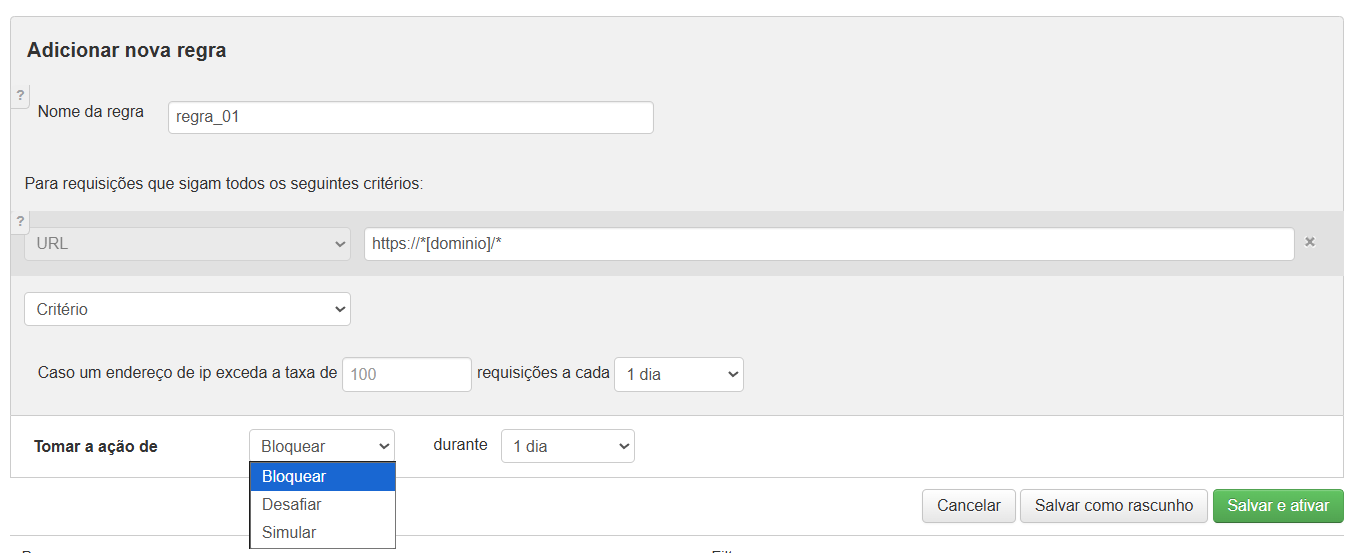
É possível criar diversas regras de Rate Limit com base em diferentes critérios e com diversas ações. No entanto, antes de aplicar regras para casos específicos, é fundamental que exista uma regra base que cubra todo o domínio, garantindo que nenhuma rota fique desprotegida, como a da imagem acima.
Além disso, é essencial definir corretamente a quantidade de requisições permitidas por IP em um determinado período de tempo. Para isso, é importante entender o comportamento da sua aplicação: ao acessar uma página como /home, por exemplo, quantas requisições o navegador realiza à conteúdos dinâmicos em um único carregamento completo?
Esse tipo de análise permite encontrar um ponto de equilíbrio entre não ser restritivo demais, evitando bloquear usuários legítimos, e não ser permissivo a ponto de permitir abusos ou ataques automatizados.
Com base nesse entendimento, é possível definir uma configuração inicial adequada para sua aplicação, e a partir dela, ajustar as regras de acordo com o tráfego real e os padrões de acesso observados.
Também, existem duas opções ativas por padrão na ferramenta (imagem abaixo). “Desconsiderar Bots Conhecidos” e “Desconsiderar Conteúdo Estático” desativará totalmente a ferramenta para os Bots permitidos na ferramenta “Gerenciar Bots Conhecidos” e para arquivos como .js, .css, .html e etc. do seu site.
Em relação à opção “Desconsiderar Conteúdo Estático”, é importante avaliar se sua aplicação utiliza o cache da GoCache.
Caso o cache não esteja habilitado e essa opção permaneça ativa, o Rate Limit passará a atuar sobre todas as requisições, incluindo aquelas destinadas a arquivos estáticos, como .js, .css, .html, imagens, entre outros.
Esse comportamento pode levar a falsos positivos, já que tais arquivos são requisitados automaticamente durante o carregamento normal de uma página, e não representam tentativas abusivas de acesso.
Recomendação: mantenha a opção “Desconsiderar Conteúdo Estático” desativada apenas se sua aplicação realmente não utiliza o cache e você deseja que o Rate Limit seja aplicado sobre todos os tipos de conteúdo. Caso contrário, ative-a para evitar bloqueios indevidos.
Firewall
O Firewall permite a criação de regras de “Whitelist” (sempre permitir o acesso) e “Blacklist” (sempre bloquear o acesso), com base em critérios específicos para determinadas requisições. Assim como o Rate Limit, trata-se de uma ferramenta que atua por meio da criação de regras personalizadas conforme o caso de uso.
Essa ferramenta é essencial para permitir ou bloquear IPs e automações em todas as camadas de segurança da GoCache.
Quando uma requisição está em Whitelist, após passar pelas validações das ferramentas de DDoS Protection, Bloqueio por Cifras, Bloqueio por mTLS, Bloqueio de HTTP/1 e HTTP/2 e do Firewall de Smart Rules, nenhuma verificação adicional será aplicada e a requisição será automaticamente permitida.
De forma geral, recomenda-se utilizar essa ferramenta para:
Bloquear IPs identificados como maliciosos, adicionando-os à Blacklist;
Permitir IPs confiáveis que estejam sendo bloqueados por uma ou mais ferramentas, adicionando-os à Whitelist, especialmente quando houver múltiplos bloqueios indevidos.
Dessa forma, o Firewall atua como uma camada de controle direto, permitindo exceções de confiança e bloqueios imediatos, sem a necessidade de ajustes complexos nas demais ferramentas de segurança.
Smart Rule de firewall
Funciona de forma semelhante ao Firewall, porém, por se tratar de uma Smart Rule, essa ferramenta oferece mais critérios de configuração e maior controle sobre as condições de ativação das regras.
Assim como ocorre no Firewall, todas as ferramentas de segurança que operam após ela, incluindo o próprio Firewall, são impactadas por suas decisões.
Portanto, se uma Smart Rule “whitelistar” um IP que seria bloqueado pelo Firewall ou por qualquer ferramenta subsequente, essas validações não terão efeito, e a requisição será automaticamente permitida.
Outras recomendações
Recomenda-se fechar o firewall do servidor (como o IPTables) para bloquear todas as conexões de IPs externos, permitindo acesso apenas aos endereços IP da GoCache.
Essa configuração é fundamental, pois as ferramentas de segurança da GoCache atuam exclusivamente sobre requisições HTTP que trafegam por sua infraestrutura. Então, requisições feitas diretamente ao servidor de origem, por exemplo, acessando http://[ip-do-servidor], não passam pela GoCache e, portanto, não são analisadas nem protegidas pelas camadas de segurança.
Caso fique com dúvidas ou tenha algum problema, entre em contato com o nosso suporte. Teremos prazer em ajudá-lo.
Também, veja aqui mais detalhes sobre os procedimentos e detalhes técnicos das ferramentas citadas nesta FAQ.
E-mail: suporte@gocache.com.br