
O Threat Hub é como a “central de segurança” da GoCache. Ele junta tudo que as ferramentas de segurança detectaram e te mostra em dois jeitos de ver: por ataques e por eventos (requisição a requisição).
1) Visualização por ataques
Se você quer entender um ataque que sua aplicação sofreu, essa é a melhor tela. Hoje ela mostra ataques detectados pelo DDoS Protection (outros tipos devem entrar no futuro). Depois de escolher um ataque na lista, você vê:
Volume do ataque vs. outras requisições: esse gráfico compara o tráfego do ataque com o tráfego legítimo e marca o momento de detecção. Isso ajuda a avaliar a eficiência da mitigação (se o “normal” ficou estável) e o tempo de resposta (quanto levou para detectar e neutralizar).
Camadas que absorveram o tráfego: esse gráfico indica para onde as requisições foram. Ele é útil para pensar em ajustes (ex: bloquear países sem relevância no Firewall ou apertar Rate Limit em URLs alvo).
Listas úteis: além dos gráficos, existem algumas listas com URLs alvo, IPs do ataque, países de origem, ASNs e User Agents mais utilizados. Essas listas ajudam a separar o que foi ataque do que é tráfego bom e a decidir a próxima ação.
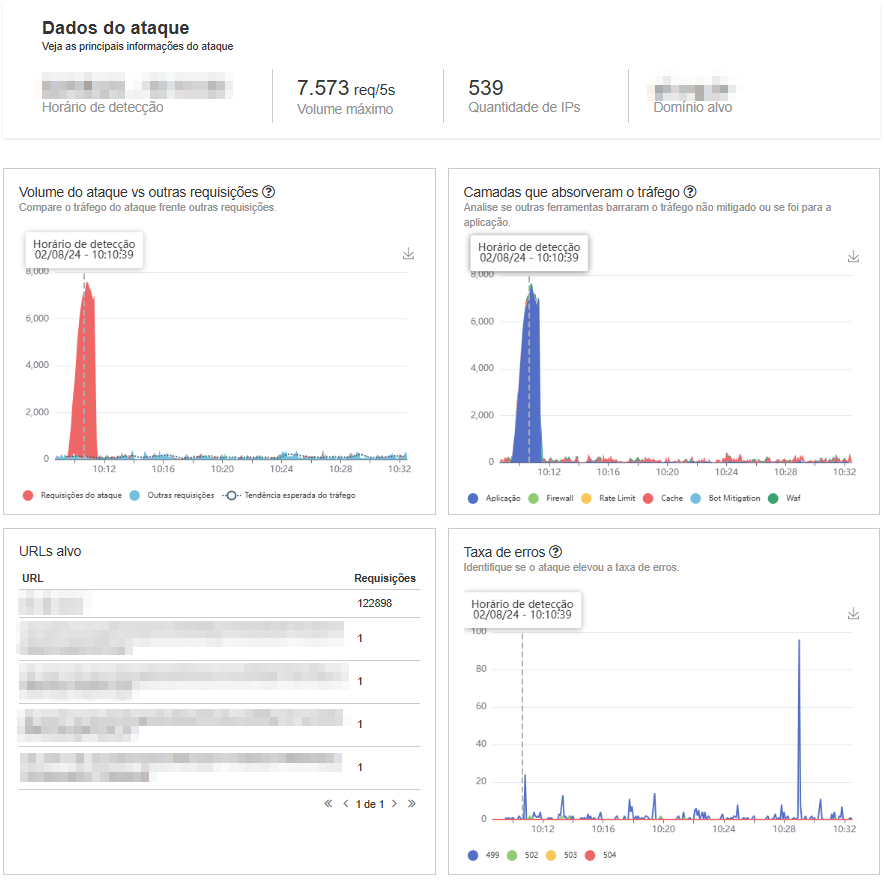
Dica prática: se durante o pico o gráfico evidenciar um aumento no tráfego que “bateu” na aplicação, vale reforçar as proteções via Firewall, criando regras por país/ASN, e colocando Rate Limit em endpoints alvos.
2) Visualização por eventos
Nessa visualização, cada evento é igual a 1 requisição marcada por alguma ferramenta de segurança (WAF, Firewall, Rate Limit, Bot Mitigation etc.). É a visão ideal para investigar falsos positivos ou entender por que uma requisição foi barrada/desafiada/simulada. Assim que você entra, a tela já mostra eventos do último dia de todos os domínios cadastrados na conta.
Filtros e como utilizar:
No topo da tela de Eventos, você tem filtros de dados + filtro de data. Campos disponíveis agora são:
Origem do evento: qual feature gerou: WAF, Firewall, Rate Limit, Bot Mitigation…
Ação: desafiar, bloquear, simular…
País: geolocalização do IP
Endereço IP: ip que realizou requisição, nesse campo é possível inserir até 20 IPs
Host: para qual Host foi direcionada a requisição, nesse campo é possível inserir até 10 hosts
Domínio: para qual domínio foi direcionada a requisição, nesse campo é possível inserir até 10 domínios
ID do evento: id do evento gerado, nesse campo é possível inserir até 10 IDs
Esses filtros ajudam a puxar exatamente o que você precisa na investigação.
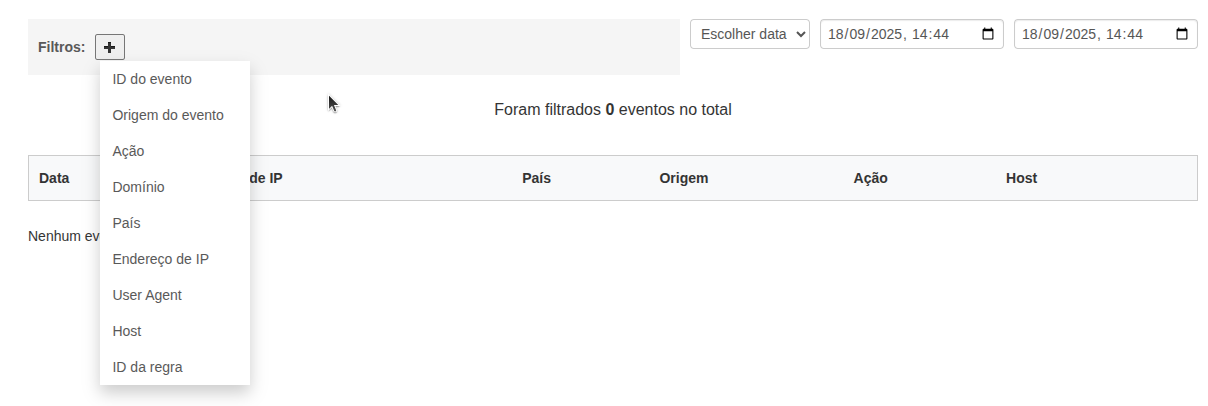
Exemplos rápidos de filtro:
“Quero só bloqueios do WAF que ocorreram ontem à noite”: Origem = WAF, Ação = bloquear, Data = janela de tempo desejada.

Suspeito de tráfego BR/US no Rate Limit”: Origem = Rate Limit, País = BR, US,.

“Ver todos os eventos do IP 1.1.1.1”: Endereço IP = 1.1.1.1.

Detalhes do evento:
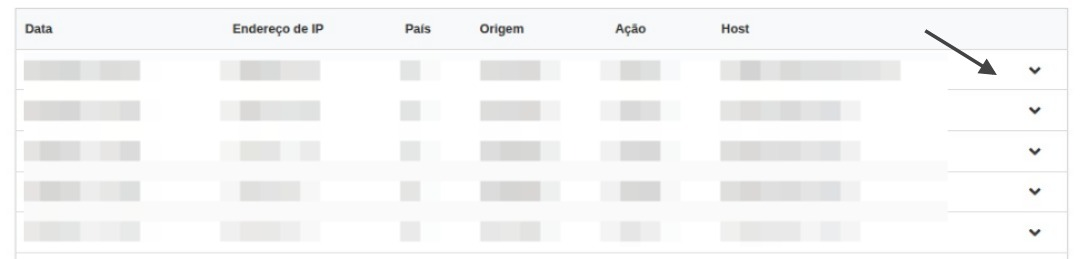
Para visualizar mais informações do evento, clique na setinha preta à direita do evento para expandir. Você verá campos como host, URI, Ação, IP, País, Ferramenta, Método HTTP, Referer, User Agent e, quando aplicável, Alertas que mostra por exemplo, o ID/regra e a mensagem do WAF, isso é útil para entender o motivo da detecção. Essas informações são justamente o que a API também retorna (veja a seção de API abaixo).
Ação imediata a partir do evento:
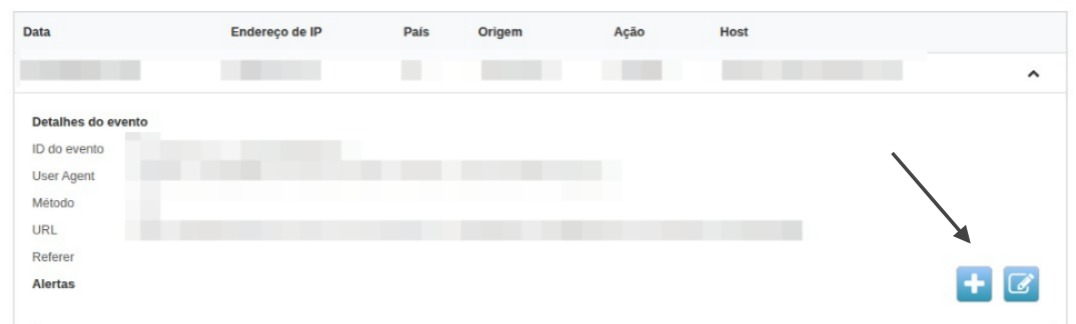
Ao revisar um evento, muitas vezes você decide bloquear algo que passou, ou abrir exceção quando for falso positivo. A interface do Threat Hub permite criar a regra diretamente a partir do evento (pelos botões de ação ao lado), já com os campos pré-preenchidos, isso acelera muito a criação de exceções ou reforços pontuais.
Boas práticas:
Falso positivo no WAF: crie uma regra de exceção de forma mais específica possível (por URI, método e, se fizer sentido, user agent e até IP) para não ampliar a superfície de risco.
Ruído recorrente: prefira Rate Limit ou regra de Firewall (por país/ASN) quando o padrão do tráfego abusivo for previsível.
Integração por API para automatizar buscas e auditorias:
A API GoCache possui a funcionalidade de listar eventos do Threat Hub, o que é perfeito para integrações, SOC e auditorias. Para mais informações acesse: Threat Hub Events
Perguntas comuns:
O Threat Hub mostra tudo o que cada ferramenta viu?
Sim, a ideia é centralizar as detecções das ferramentas de segurança ativas (WAF, Firewall, Rate Limit, Bot Mitigation, etc.) e permitir análise por ataques (macro) ou eventos (micro).
Quais ataques aparecem na visão de ataques?
Hoje, apenas o DDoS Protection; outras ferramentas devem chegar nessa visão mais para frente.
A tela de eventos já vem com algum período aplicado?
Sim, ela abre com último dia por padrão, abrangendo todos os domínios da conta, porém é possível filtrar por data específica.
Por que recebi um 552 e não identifiquei o erro no Threat Hub?
Os erros 552 — Bad Gateway (502 na GoCache) não se tratam de bloqueios de nossas ferramentas, por essa razão ele não aparece no Threat Hub. Para mais informações consulte a FAQ: 552 - Bad Gateway
Para mais informações consulte nossa documentação pública e/ou entre em contato com o nosso suporte técnico!