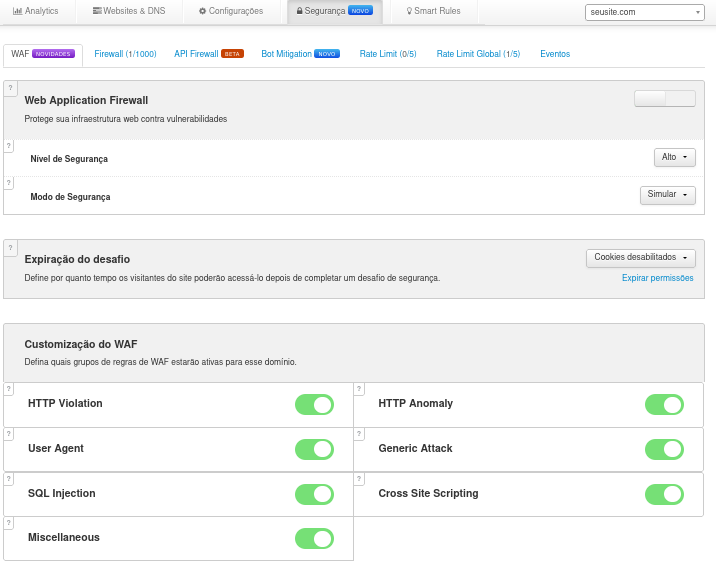
Nível de Segurança: Com base na classificação da OWASP (Projeto Aberto de Segurança em Aplicações Web), é aplicado uma pontuação a cada acesso e classificando-os como maliciosos, ou não, com base nesta pontuação. Um nível baixo de segurança é mais permissivo com relação à classificação de ameaças. No nível alto o critério é mais restritivo.
Modo de Segurança: Define a ação a ser tomada em uma requisição classificada como ameaça pelo WAF.
Bloquear: O acesso será bloqueado e uma página de erro é exibida. Um evento de segurança é gerado;
Simular: Nenhuma ação é tomada na requisição do usuário, porém um evento de segurança para auditoria é gerado;
Desafiar: Será exibida uma página com um desafio (reCAPTCHA) para que o visitante prove ser um humano. Um evento de segurança é gerado.
Expiração do desafio: Determina por quanto tempo um visitante tem permissão para acessar seu site, após passar pelo reCatcha do modo Desafiar. Caso queira forçar que um visitante sempre passe por um desafio quando o WAF ou alguma regra de firewall estiver configurada para "Desafiar", selecione a opção "Cookies desabilitados".
É recomendado, que após desabilitar os cookies, utilize a opção "Expirar permissões" para revogar o acesso dos visitantes que cumpriram com sucesso um desafio.
Criando exceções do WAF
Dependendo de como sua aplicação funciona, pode ocorrer falsos positivos para requisições saudáveis. É possível manipular o funcionamento do Web Application Firewall de forma granular com as exceções. Elas estão disponíveis no rodapé da aba "WAF" da página de segurança. É possível desabilitar classes inteiras de regras pelas caixas de seleções. Informações sobre os bloqueios das regras estão disponíveis na interrogação (?) no canto superior esquerdo de cada grupo.
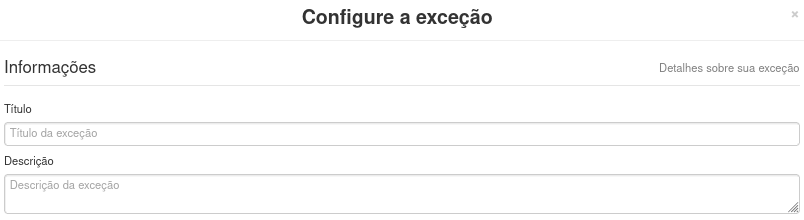
Para criar exceções com mais variedade de filtros, clique em "+ Adicionar Exceção". Um formulário se abrirá.
Neste formulário, você pode iniciar definindo um título e uma descrição para a regra. Esses campos são opcionais, e servem apenas para a sua organização.
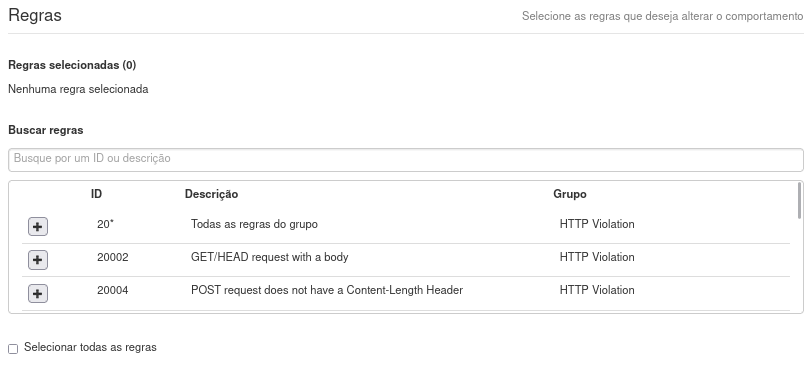
Agora você pode escolher quais regras você quer controlar nessa exceção. Caso tenha dificuldades para saber o ID da regra, acesse nossa FAQ falando sobre os eventos de segurança, clicando aqui.
Agora, basta adicionar os critérios da requisição que, caso se encaixe com todos, entrará na exceção. Em nosso exemplo selecionaremos todas as requisições de Bots que vem de qualquer país, fora Estados Unidos.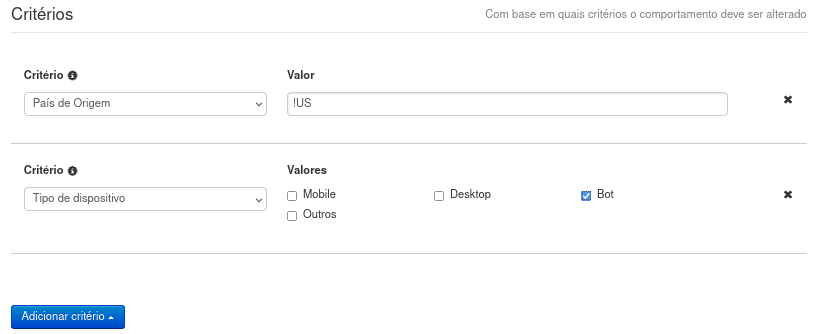
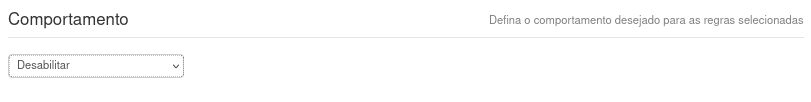
Com os critérios criados, basta selecionar o comportamento das regras selecionadas. Marcaremos como desabilitada para que esses Bots não caiam nessas regras.
Caso ainda restem dúvidas, entre em contato com o nosso suporte:
suporte@gocache.com.br